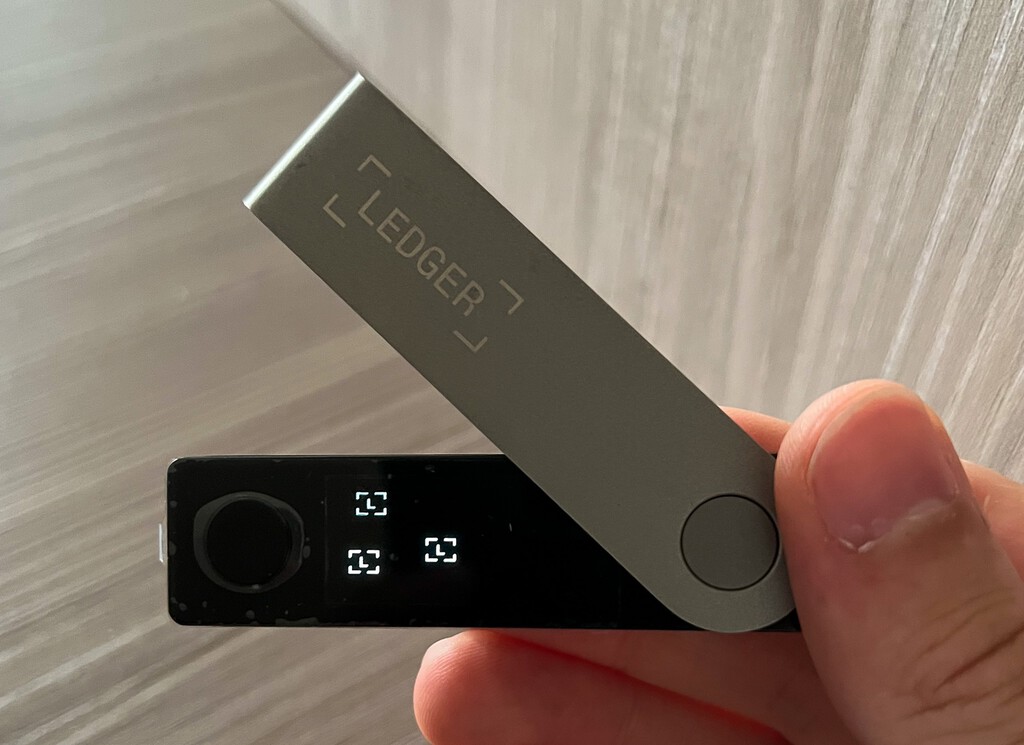
Un robo masivo de criptomonedas ha sacudido la comunidad digital, con más de 100 millones de dólares sustraídos de monederos físicos Ledger. El ataque, que se reportó inicialmente el 9 de octubre, ha sido vinculado a un distribuidor autorizado en el sudeste asiático, lo que ha generado preocupaciones sobre la seguridad de estos dispositivos.
Detalles del ataque y la manipulación de dispositivos
Los usuarios de monederos Ledger comenzaron a reportar la desaparición de fondos sin autorización, lo que llevó a la compañía a investigar el origen del problema. Se identificó que al menos uno de los dispositivos había sido manipulado físicamente, permitiendo que los atacantes interceptaran las claves de recuperación necesarias para acceder a las criptomonedas.
Según el análisis de Bitquery, el ataque afectó a 324 monederos digitales en seis redes blockchain. Aunque Ledger ha confirmado la existencia de un implante no autorizado en uno de los dispositivos, no ha podido validar el monto total de las pérdidas, lo que deja a muchos usuarios en la incertidumbre.
Cómo se llevó a cabo el robo
El ataque se facilitó a través de modificaciones imperceptibles en los dispositivos Ledger Nano X. Investigadores como Joe Grand y Tibane Labs descubrieron que ciertos monederos habían sido alterados con circuitos adicionales que interceptaban la frase de recuperación de 24 palabras durante su configuración. Esta información era luego transmitida a los atacantes mediante un módulo LTE y una antena, permitiéndoles acceder a los fondos sin necesidad del dispositivo original.
Este tipo de manipulación plantea serias dudas sobre la seguridad de los monederos físicos, ya que el sistema de verificación de Ledger, conocido como Genuine Check, no está diseñado para detectar componentes añadidos. Si el chip de seguridad permanece intacto, un dispositivo alterado puede pasar la verificación y funcionar normalmente, lo que representa un riesgo significativo para los usuarios.
Recomendaciones y medidas de seguridad
Ante la gravedad de la situación, Ledger ha emitido recomendaciones para los usuarios que adquirieron dispositivos a través de CryptoBilis en los 90 días previos a la alerta. Se aconseja no iniciar la configuración de los monederos y, si ya se ha hecho, considerar el traslado de los fondos a un nuevo dispositivo con una frase de recuperación diferente.
Además, la compañía está revisando sus medidas de seguridad para prevenir futuras alteraciones físicas. Otros fabricantes, como Trezor, también han comenzado a implementar cambios en sus redes de distribución para aumentar la seguridad de sus productos.
Contexto y evolución de la amenaza
Las señales de esta amenaza no son nuevas. En agosto de 2025, Joe Grand comenzó a investigar monederos Ledger tras recibir informes de un comprador en Tailandia sobre componentes extraños. A lo largo de los meses, se identificaron versiones más sofisticadas de las alteraciones, lo que sugiere un desarrollo continuo de las técnicas de manipulación.
A medida que la investigación avanza, la comunidad de criptomonedas se enfrenta a un desafío importante: la necesidad de garantizar la seguridad de los dispositivos físicos que almacenan sus activos digitales. Con la falta de claridad sobre el número total de unidades afectadas y la identidad de los responsables, la confianza en la seguridad de los monederos físicos podría verse seriamente comprometida.
Fuente: Información elaborada a partir de la publicación original.