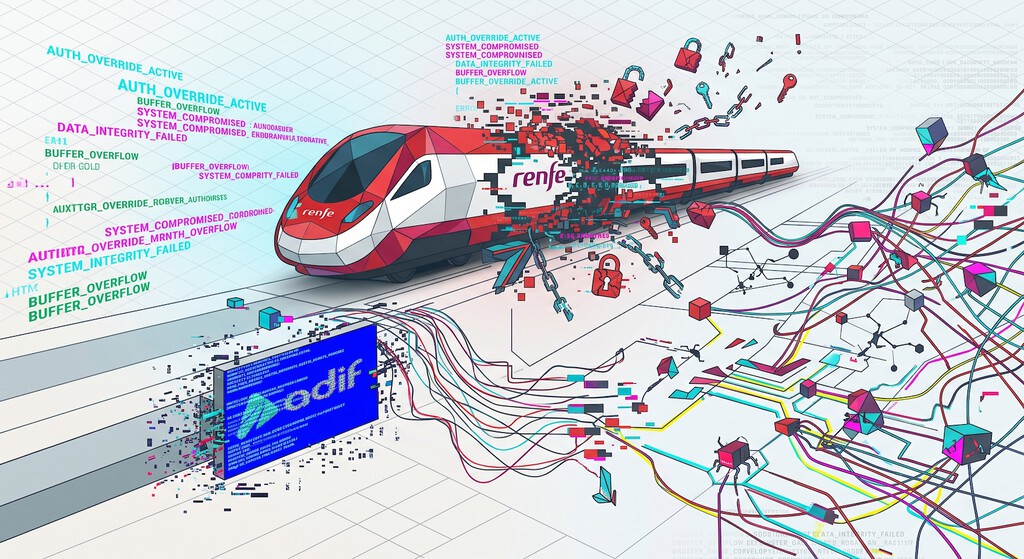
Renfe y Adif han confirmado que han sufrido un ciberataque que ha resultado en la filtración de 500 GB de datos de clientes, un incidente que ha llevado a ambas entidades a activar sus protocolos de emergencia y a notificar a las autoridades competentes. A pesar de la gravedad del ataque, el servicio de trenes no ha sido interrumpido.
Detalles del ciberataque
Según informes, el ataque comenzó con un intento de infiltración en la web de Adif, donde se presume que los atacantes utilizaron inteligencia artificial para identificar vulnerabilidades en el sistema. Una vez que lograron acceder, el grupo criminal, cuya identidad aún no ha sido revelada, se trasladó a la nube de Adif y posteriormente a la web de Renfe.
El ataque se intensificó el jueves, cuando se registró el mayor volumen de robo de datos. Aunque se ha confirmado que se han sustraído 500 GB de información, aún se está llevando a cabo una investigación para determinar la naturaleza exacta de los datos comprometidos.
Reacciones de Renfe y Adif
En respuesta al ataque, Renfe ha declarado que, hasta el momento, la información a la que se ha accedido es limitada y no incluye datos sensibles como medios de pago o números de identificación personal. La mayor parte de los datos robados provienen de la base de datos de viajeros, lo que, aunque no incluye información crítica, sigue siendo valiosa para los ciberdelincuentes.
Por su parte, Adif ha asegurado que tanto su web como la de Adif Alta Velocidad están nuevamente operativas y que no se ha visto afectado ningún sistema relacionado con la explotación ferroviaria. La circulación de trenes continúa con normalidad.
El papel de la inteligencia artificial en el ataque
Este ciberataque destaca por el uso de inteligencia artificial en su ejecución, un hecho que ha generado preocupación en la industria tecnológica. Fuentes cercanas a la investigación han indicado que el grupo de atacantes pudo haber empleado un sistema similar al utilizado por la IA de Anthropic en un ciberataque documentado en 2025, donde la inteligencia artificial realizó la mayor parte del trabajo de manera autónoma.
La creciente utilización de IA en ciberataques plantea serias preguntas sobre la seguridad de las infraestructuras críticas. Recientemente, líderes de empresas tecnológicas como OpenAI y Google advirtieron sobre la posibilidad de una ola de ciberataques impulsados por inteligencia artificial, lo que hace que el incidente en Renfe y Adif sea aún más alarmante.
Contexto de seguridad cibernética
Este no es el primer ataque que enfrenta Adif; en 2020, la empresa sufrió un ataque de ransomware por parte del grupo REvil, que resultó en la sustracción de 800 GB de información corporativa. La recurrencia de estos incidentes subraya la necesidad de reforzar la seguridad cibernética en el sector ferroviario y otras infraestructuras críticas.
El ciberataque a Renfe y Adif no solo pone en evidencia las vulnerabilidades en la seguridad de datos, sino que también resalta la urgencia de implementar medidas más robustas para proteger la información de los usuarios y garantizar la continuidad de los servicios esenciales.
Fuente: Información elaborada a partir de la publicación original.